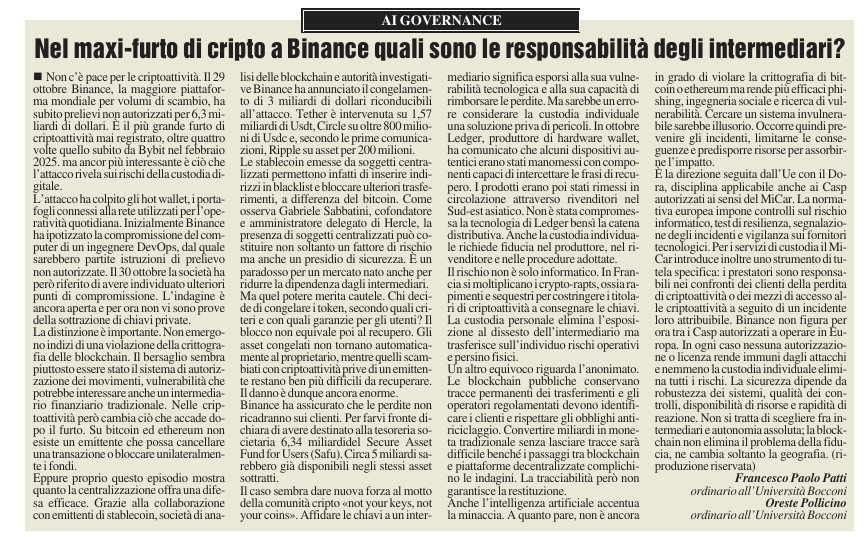
Non c’è pace per le criptoattività. Il 29 ottobre Binance, la maggiore piattaforma mondiale per volumi di scambio, ha subito prelievi non autorizzati per 6,3 miliardi di dollari. È il più grande furto di criptoattività mai registrato, oltre quattro volte quello subito da Bybit nel febbraio 2025. ma ancor più interessante è ciò che l’attacco rivela sui rischi della custodia digitale.
L’attacco ha colpito gli hot wallet, i portafogli connessi alla rete utilizzati per l’operatività quotidiana. Inizialmente Binance ha ipotizzato la compromissione del computer di un ingegnere DevOps, dal quale sarebbero partite istruzioni di prelievo non autorizzate. Il 30 ottobre la società ha però riferito di avere individuato ulteriori punti di compromissione. L’indagine è ancora aperta e per ora non vi sono prove della sottrazione di chiavi private.
Leggi l’articolo completo: https://edicoladigitale.milanofinanza.it/class/pageflip/swipe/mf/20261104mf?_gl=1*gekzao*_gcl_au*OTg1NTU1Nzk1LjE3ODc1NTg2MjQuMTEyNTMyNjEyLjE3OTM3ODI4NzEuMTc5Mzc4Mjg4Ny4xNDEyNzMzNjU0LjE3OTM3ODI4NzEuMTc5Mzc4Mjg4Nw..#/2/